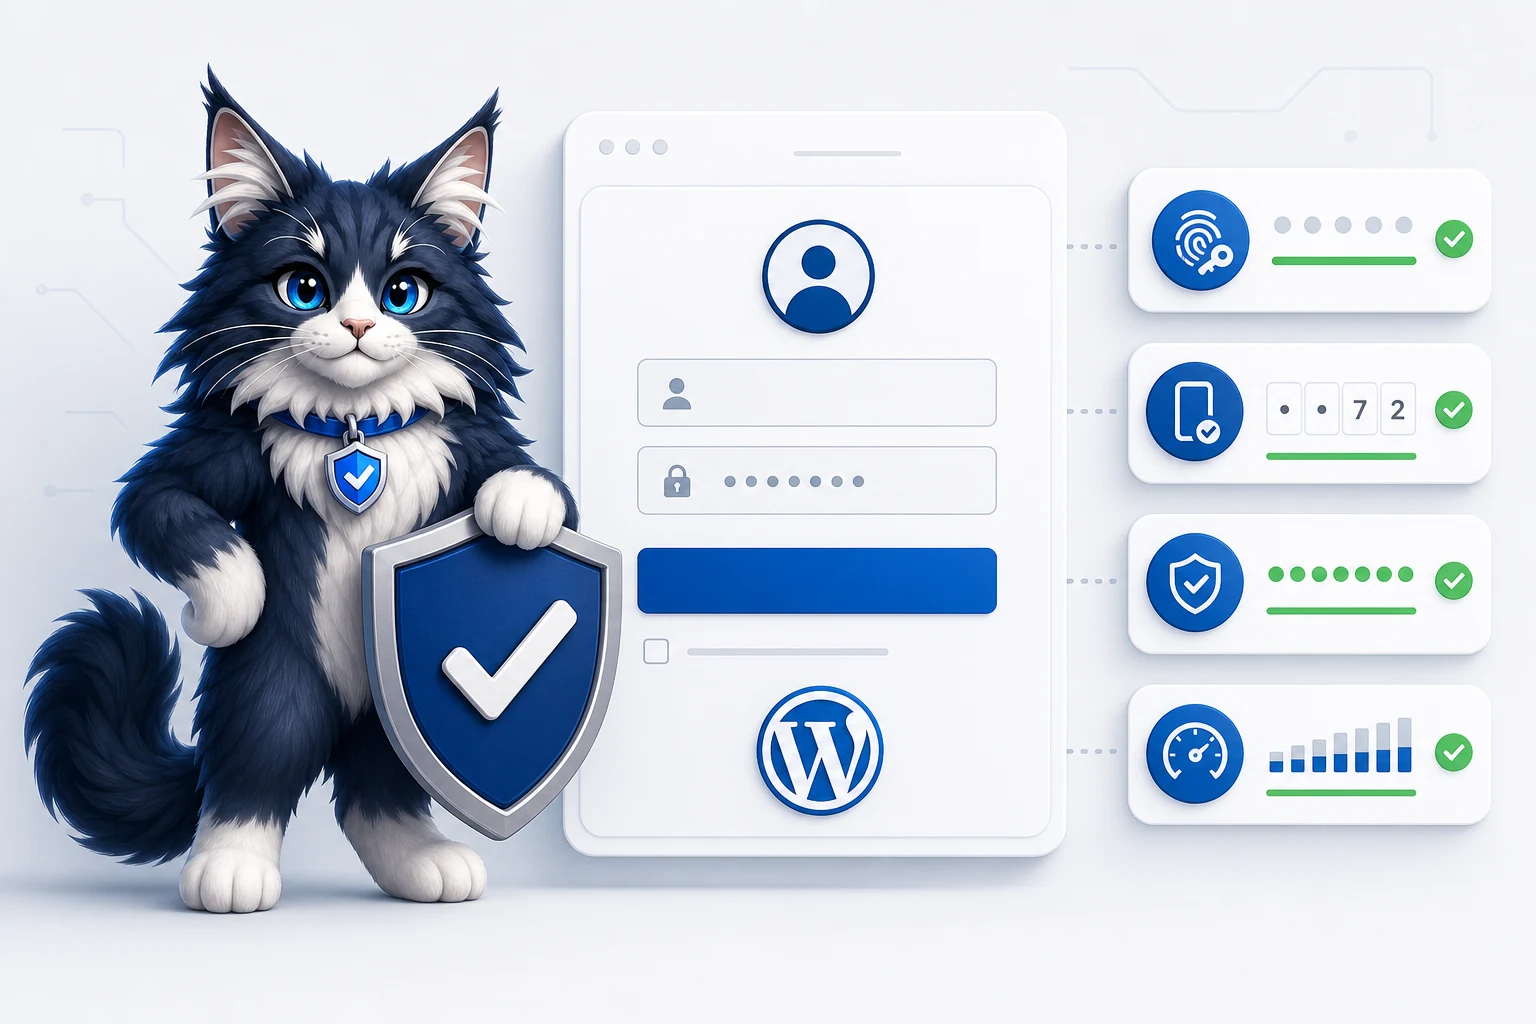
WordPress prijava je javna in zato stalna tarča avtomatiziranih poskusov. Rešitev ni skrivanje ene povezave ali obljuba »100 % zaščite«, temveč več plasti, ki zmanjšajo verjetnost uspešnega napada in hitro pokažejo sumljivo vedenje.
Začnite pri računih
- Unikatna gesla: vsaka oseba naj uporablja svoje dolgo geslo in svoj račun.
- Najmanj potrebnih pravic: urednik ne potrebuje skrbniškega dostopa za vsakodnevno delo.
- Dvofaktorska prijava ali passkey: drugi faktor močno zmanjša vrednost ukradenega gesla.
- Pregled neaktivnih uporabnikov: stare račune odstranite ali jim zmanjšajte pravice.
Upočasnite avtomatizirane poskuse
Omejevanje ponavljajočih se prijav, zaščita na ravni strežnika ali CDN-ja in smiselna opozorila zmanjšajo hrup. Blokada ne sme biti tako agresivna, da redno zaklepa prave uporabnike. Spremljajte vzorec, ne samo ene napačne prijave.
Lahko zmanjša količino avtomatiziranega prometa, ne nadomesti pa močnih računov, drugega faktorja in posodobitev.
Ne pozabite na Application Passwords
WordPress aplikacijska gesla so ločena od glavnega gesla in namenjena povezavam z zunanjimi storitvami. Vsako povezavo lahko posebej prekličete. To je varnejši način integracije kot deljenje skrbniškega gesla, vendar še vedno zahteva HTTPS in premišljene pravice uporabnika.
Kaj naj pokaže nadzor
Koristen pregled izpostavi skrbnike, neaktivne račune, stanje zaščite prijave in nepričakovane spremembe. Ne potrebuje vsebine gesel. Cilj je odgovoriti: kdo ima dostop, kako je zaščiten in kaj se je spremenilo od zadnjega pregleda.